Rendez votre réseau un peu moins honnête.
Honeypots, honeytokens et pièges d'identité pour l'entreprise, qui attrapent attaquants et agents IA dès la première porte qu'ils ouvrent, et les confinent automatiquement, sur l'IT, l'OT et le cloud.
Conçu par des experts en sécurité offensive
Active Directory
- Des comptes leurres que personne ne devrait jamais utiliser
- Des SPN pièges qui détectent le Kerberoasting
- Des leurres joints au domaine, impossibles à distinguer de vrais serveurs
OT / Industriel
- Des automates leurres qui répondent en Modbus/TCP
- Des profils d'automates de type Schneider
- Un boîtier physique à brancher sur le réseau industriel
Cloud
- Des clés d'accès AWS leurres, déposées là où les attaquants cherchent
- Des leurres dans vos environnements AWS et Azure
- Une alternative aux canary tokens, dans la même console
Attaques IA
- Un agent IA cartographie un réseau en minutes, pas en semaines
- Les leurres l'arrêtent dès le premier contact
- Notre benchmark : une IA lâchée sur un lab Active Directory, stoppée par un simple honeypot
Exposition Internet
- Des leurres exposés sur Internet pour voir qui vous cible
- La surveillance des identifiants fuités de votre domaine
- Une alerte avant que l'attaque n'atteigne votre réseau interne

Impossible de distinguer un attaquant d'un employé. Jusqu'à ce qu'il se mette à fouiller.
29 minutes
en moyenne entre l'intrusion initiale et le premier déplacement latéral (CrowdStrike, 2026)
-
Rapides
Un agent IA cartographie votre réseau en quelques minutes.
-
Discrets
Des identifiants valides, rien qu'un EDR jugerait malveillant.
-
Déjà dedans
Menaces internes, fournisseurs compromis, espionnage.
La deceptive security pour toutes les entreprises.
Trapster veut rendre la deceptive security accessible à chaque entreprise, quelle que soit sa taille. Car un honeypot attend d'être trouvé, alors que Trapster anticipe où iront les attaquants, place les pièges et prouve que chacun fonctionne.
La bonne question pour les directions
L'enjeu n'est plus de savoir si l'attaquant entrera, mais de voir ce qu'il fait une fois à l'intérieur. C'est ce que montre chaque leurre déclenché.
Une démarche qui fait progresser
Déployer Trapster oblige à réfléchir au placement des leurres et à définir ce qui est anormal sur votre réseau. Les alertes révèlent parfois aussi des pratiques internes hors procédures.
Une supervision de votre détection
Chaque leurre devient un test permanent : si quelqu'un le touche et que vos autres outils restent muets, vous savez exactement où renforcer votre défense.
Du déploiement à la détection en quatre étapes.
Téléchargement
de VMs pré-configurées et adaptées à chaque entreprise
Installation
sur le réseau (VMWare, Hyper-V ou Proxmox)
Configuration
avec un template pré-configuré ou une large sélection de services (HTTP, FTP, SSH, SMB, DNS, LDAP, etc.)
Surveillance
Vos trapsters surveillent votre réseau pendant que vous travaillez
Réception
d'une alerte par email et notification sur le dashboard
Analyse
de l'alerte
Connexion
avec vos autres outils de sécurité pour éliminer la menace
Déployez vos leurres
Faux serveurs, bases de données, identifiants et fichiers, indiscernables de vos vrais systèmes. Déployez dans n'importe quel sous-réseau en quelques minutes (VMware, Hyper-V, Proxmox, etc.).
Restez silencieux
Les leurres sont invisibles aux utilisateurs légitimes, ils n'ont aucune raison d'être touchés. Zéro trafic légitime = zéro faux positif. Vos trapsters surveillent pendant que vous travaillez.
Détectez au premier contact
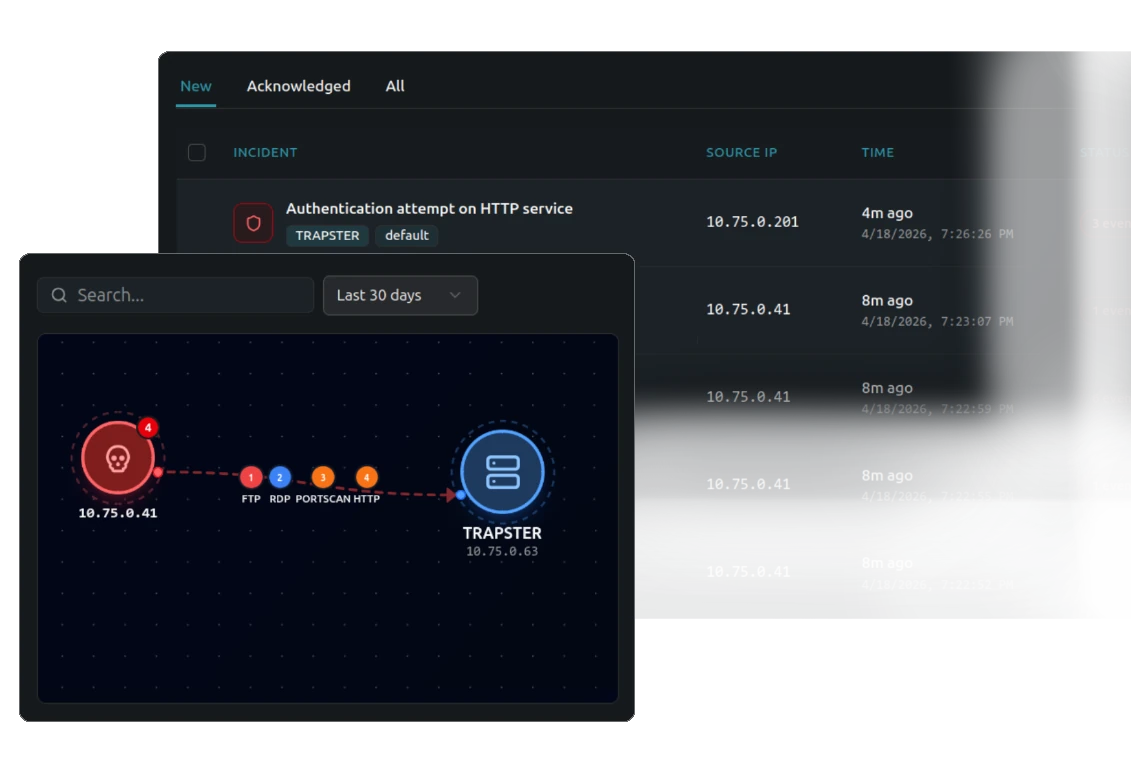
Dès qu'un leurre est sondé, scanné ou authentifié, un attaquant est à l'intérieur. Alerte haute confiance avec capture de session complète, envoyée par email, Slack, Teams ou dashboard.
Répondez avec des preuves
Chaque frappe, chaque commande, chaque payload enregistrés. Connectez directement à Sekoia, Splunk ou votre SOAR via Syslog ou notre API REST.
Tout ce qu'un programme de deception nécessite.
Conçu pour les analystes qui n'ont pas le temps d'apprendre un nouvel outil. Dix minutes pour le premier leurre. Dix secondes pour la première alerte.

Installation rapide
Déploiement en quelques minutes, configuration automatique

Simple à utiliser
Pas besoin de compétences techniques avancées

Peu de faux positifs
Alertes de haute fidélité, investigation ciblée

Cloud Français
Hébergé chez OVHCloud, développé en France
Honeytokens
Identifiants piégés, fausses clés API, fichiers leurres, toute interaction déclenche une alerte instantanée
Récupération des actions
Chaque donnée, commande, et payload enregistrés
Certifié ISO 27001
Certifié par BSI Group, garantissant la confidentialité, l'intégrité et la disponibilité de vos données.
Laissez les attaquants vous trouver en premier.
30 minutes. Un appel. Nous cartographions les leurres sur votre réseau et vous montrons ce qu'un attaquant verrait, avant qu'il ne le fasse.
Un produit de Ballpoint
Conçu par des experts en sécurité offensive
Notre constat après des centaines de tests d'intrusion : trop peu d'entreprises détectent les attaques à temps. Les solutions EDR/XDR sont souvent contournées par des attaquants expérimentés.
Trapster est né de cette réalité terrain. En tant que pentesters, nous savons qu'un honeypot bien placé est l'un des outils les plus efficaces pour détecter une intrusion.
Qu'est-ce qu'un honeypot ? Découvrez la définition complète, les types de honeypots et leur placement dans le réseau.
Blog
Détecter un honeytoken sans le déclencher : méthodes et limites
Comment un attaquant repère un honeytoken sans l'activer : métadonnées, documents, domaine de rappel, clés AWS. Et ce qui met chaque méthode en échec.
On a demandé à une IA d'attaquer un lab Active Directory, un simple honeypot l'a arrêtée
Un agent IA autonome attaque un lab Active Directory. Un honeypot Trapster couplé à OPNsense bloque son IP dès le premier scan, sans intervention humaine.
6 erreurs qui rendent un honeypot inutile
Trop isolé, trop détectable, sans breadcrumbs ni plan de réponse : les 6 erreurs de déploiement qui rendent un honeypot inutile, et comment les éviter.